Quarantacinque anni da imprenditore mi hanno insegnato a riconoscere le abitudini che nessuno mette più in discussione. Quelle cose che si fanno “perché si è sempre fatto così”, finché un giorno qualcuno si fa male. Questa settimana ne ho incontrata una due volte in cinque giorni, e ho deciso che era arrivato il momento di scriverne.
L’abitudine è questa: “Ci manda una copia della carta d’identità?”. Per email, naturalmente.
In due righe
- Identificare una persona non significa fotocopiarle il documento: quasi sempre bastano i dati o l’esibizione.
- Le alternative legali esistono già: firma digitale, PEC, SPID e CIE.
- Se la copia serve davvero, mai per email: link controllato, filigrana per destinatario, richiesta di informativa e di cancellazione.
Una settimana, due richieste
Lunedì: l’allarme per l’ufficio
Firmo con Verisure il contratto per l’impianto d’allarme dell’ufficio. Contratto intestato alla società, con partita IVA, sede, legale rappresentante: tutti dati che hanno già. Poi arriva la richiesta: “Per attivare il contratto ci serve copia della carta d’identità”.
Perché? Nessuno me l’ha spiegato. Sono andato a leggermi l’informativa privacy per i clienti pubblicata sul loro sito (versione 2022): si parla di antifrode, di analisi del rischio di credito, di possibile cessione dei crediti a enti finanziari. Della copia del documento d’identità, nessuna traccia. Forse serve a qualcuno a valle, forse è solo procedura. Il punto è che non lo so, e non me l’hanno detto.
Giovedì: il gancio traino
Oggi l’officina Ford: devo far aggiornare la carta di circolazione per l’installazione di un gancio traino. Mi chiedono visura della società e copia di un documento.
Qui, sorpresa: la richiesta è legittima. Le istruzioni per il collaudo pubblicate sul Portale dell’Automobilista prevedono il modello TT2119 firmato dal proprietario e la fotocopia del suo documento d’identità. La base è l’art. 38 del DPR 445/2000: un’istanza alla PA firmata non davanti al funzionario vale solo se accompagnata dalla copia del documento. (Curiosità: per le società le istruzioni parlano di dichiarazione sostitutiva, non necessariamente di visura. Ma ci torniamo.)
Due richieste identiche nella stessa settimana. Una ha senso, l’altra no. E in nessuno dei due casi qualcuno si è preso la briga di spiegarmi perché, come l’avrebbe conservata e quando l’avrebbe cancellata.
Identificare non significa fotocopiare
La distinzione è vecchia quanto il Garante stesso, ma evidentemente non è mai arrivata negli uffici.
Già nel 2005, occupandosi di banche e Poste, il Garante chiariva che una cosa è identificare il cliente, altra cosa è fotocopiargli il documento. L’identificazione può avvenire per conoscenza diretta, per esibizione del documento, registrandone gli estremi. La copia è giustificata solo se una norma la prevede o se c’è una specifica esigenza da dimostrare.
Nel 2013 lo stesso principio è stato applicato a un’agenzia per il lavoro che acquisiva e conservava la copia del documento dei candidati: eccedente. Verificare l’identità sì, costruirsi un archivio di carte d’identità senza obbligo di legge e senza termine di conservazione no.
Nel 2021 il Garante ha ammonito un Comune che aveva inoltrato a un terzo la copia integrale della carta d’identità di un cittadino, con foto, firma, statura, colore di occhi e capelli: violazione del principio di minimizzazione. Sì, vale anche per la PA.
E ad aprile 2026 è arrivato il richiamo agli hotel: una volta trasmessi i dati degli ospiti alla Questura tramite Alloggiati Web, le copie dei documenti “devono essere immediatamente cancellate o distrutte”. Il Garante ha criticato espressamente la moda di fotografare i documenti col cellulare o di farseli mandare su WhatsApp.
Il principio, insomma, è uno solo: servono i dati, non il documento.
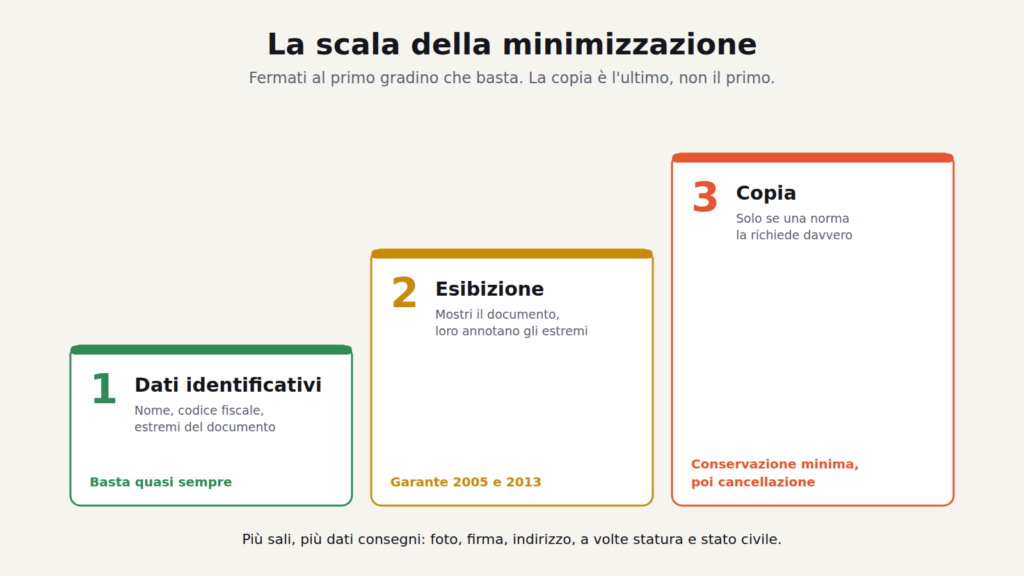
- Dati identificativi: nome, codice fiscale, data di nascita, estremi del documento (tipo, numero, scadenza, ente di rilascio). Per la maggior parte dei contratti bastano e avanzano.
- Esibizione: mostro il documento, dal vivo o in videochiamata, e tu annoti gli estremi.
- Copia: solo se una norma la richiede davvero. E conservata il minimo indispensabile.
Perché la differenza conta? Perché una scansione della carta d’identità non contiene “i miei dati”. Contiene la mia faccia, la mia firma autografa, luogo e data di nascita, indirizzo, a volte statura e stato civile. Ti ho chiesto di sapere chi sono e ti ho dato anche il modello per falsificare la mia firma.
Le alternative esistono già. Per legge.
Qui il bello: non devo inventarmi niente, l’ha già scritto il legislatore.
L’art. 65 del Codice dell’Amministrazione Digitale (D.Lgs. 82/2005) elenca i modi con cui un’istanza telematica alla PA è valida. Sono quattro:
- a) firma digitale o elettronica qualificata;
- b) identificazione con SPID, CIE o CNS;
- c) firma più copia del documento d’identità;
- c-bis) invio dal proprio domicilio digitale o PEC.
E il comma 2 dice che valgono tutte come una firma autografa apposta davanti al funzionario.
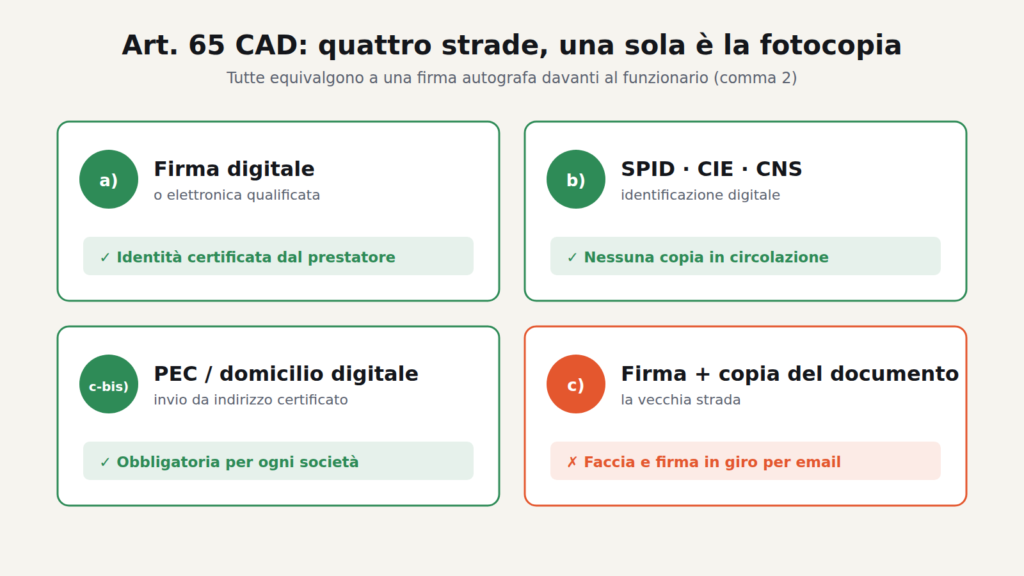
La fotocopia, quindi, è una delle quattro strade. Quella che lascia in giro la tua faccia e la tua firma.
Nei rapporti tra privati il discorso è ancora più semplice. Un contratto firmato con firma digitale ha l’efficacia della scrittura privata (art. 20 CAD e art. 2702 c.c.) e identifica il firmatario con certezza, perché il certificatore mi ha già identificato quando me l’ha rilasciata. Molto più di una fotocopia, che per definizione può mandarla chiunque ne possieda una.
E un dettaglio su Verisure: il contratto era con la mia società. Ogni società è obbligata per legge ad avere una PEC iscritta al Registro Imprese. Avevano già a disposizione un canale certificato e identificato. Hanno preferito una scansione in chiaro via email.
Ho una firma digitale che vale davanti a un giudice, una PEC certificata, una CIE con chip crittografico. E tu mi chiedi una scansione da mandare per email?
E la PA? Spesso è pigrizia. E la legge lo dice.
Il DPR 445/2000 è chiarissimo:
- art. 43: i dati che la PA ha già, li acquisisce d’ufficio. Non li chiede a te.
- art. 74: costituisce violazione dei doveri d’ufficio non accettare le autocertificazioni o rifiutare “l’attestazione di stati, qualità personali e fatti mediante l’esibizione di un documento di riconoscimento”.
Tradotto: la PA può chiedere la copia quando l’istanza è cartacea e firmata a mano. Pretenderla quando esistono alternative digitali, o chiedere una visura che potrebbe scaricarsi da sola, non è un obbligo. È un’abitudine. Nel caso del gancio traino, in teoria, basterebbe un TT2119 firmato digitalmente. In pratica il giro officina, agenzia, Motorizzazione è ancora di carta. Francamente.
Quante copie di te crea un’email?
Arriviamo al punto che mi sta più a cuore, perché è il mio mestiere. Con Technology Made Easy gestisco caselle Google Workspace e Microsoft 365 per i nostri clienti, e so esattamente dove finisce un allegato. Proviamo a contare.
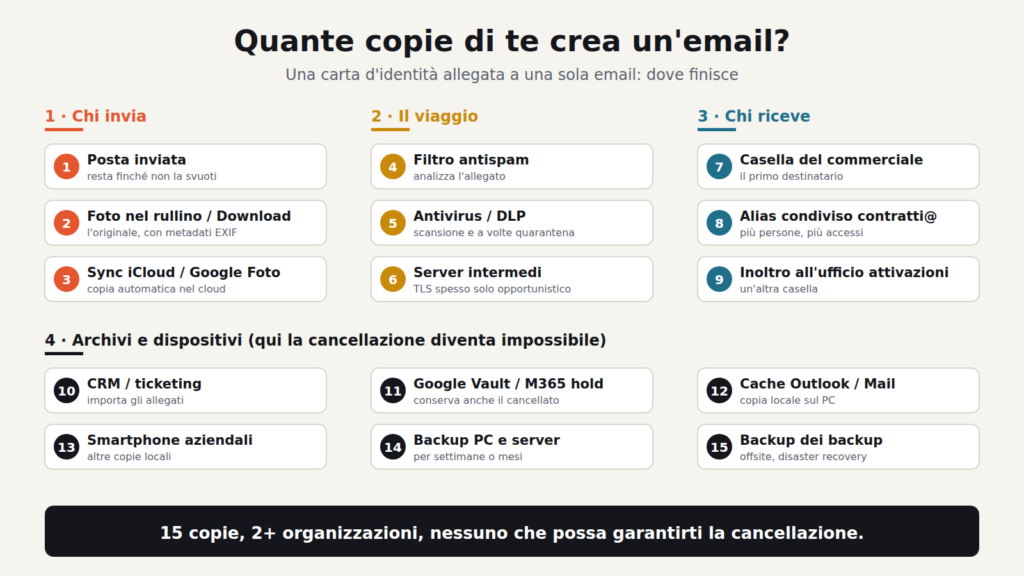
- Chi invia: la cartella Posta inviata, la foto originale nel rullino del telefono o nei Download, la sincronizzazione automatica su iCloud o Google Foto.
- Il viaggio: filtri antispam, antivirus, DLP che analizzano l’allegato (e a volte lo mettono in quarantena).
- Chi riceve: la casella del commerciale, l’alias condiviso tipo contratti@, l’inoltro all’ufficio attivazioni, il CRM o il sistema di ticketing che importa gli allegati da solo.
- L’archiviazione aziendale: ed ecco la parte che quasi nessuno conosce. Con Google Vault o con le retention policy e il litigation hold di Microsoft 365, un’email cancellata dall’utente resta conservata per tutto il periodo deciso dall’amministratore. Non è un difetto, è la funzione: questi sistemi esistono proprio per impedire la cancellazione.
- I dispositivi: la cache di Outlook o di Apple Mail sul PC, gli smartphone aziendali, i backup del PC, i backup del server, i backup dei backup.
Dieci, quindici copie, sparse tra due organizzazioni e i loro fornitori. Non è un documento, è un franchising: ogni email apre una nuova filiale.
E adesso mettiamoci il GDPR:
- art. 5.1.e, limitazione della conservazione: chi può garantire che tutte quelle copie siano tenute solo per il tempo necessario?
- art. 17, diritto alla cancellazione: chiedo a Verisure di cancellare il mio documento. Cancellano l’email. Il Vault se la tiene.
- art. 32, sicurezza: chi vi accede? Quante volte? Con quale traccia?
Bonus: se la carta d’identità l’avete fotografata col telefono, nel file ci sono anche i metadati EXIF: coordinate GPS, data, modello del dispositivo. Oltre al documento, regalate anche dove eravate.
“Paranoia?” Chiedetelo a chi è finito in vendita
C’è un paradosso che le aziende non vedono: la fotocopia del documento non previene la frode. È la materia prima della frode. Una copia dimostra solo che chi la manda possiede una copia. E di copie in giro ce ne sono parecchie:
- Hotel italiani, estate 2025: circa 93.600 documenti d’identità sottratti ai sistemi di una decina di strutture e messi in vendita online da un utente chiamato “mydocs”. AgID ha avvertito: possono servire per falsificare documenti, aprire conti, fare social engineering.
- Discord, ottobre 2025: circa 70.000 foto di documenti rubate. Non a Discord, ma a un fornitore esterno che gestiva i ricorsi per la verifica dell’età. La copia gira anche tra i fornitori dei fornitori.
- Tea App, luglio 2025: 72.000 immagini tra selfie e documenti lasciate esposte su uno storage “legacy” dimenticato. La copia sopravvive al motivo per cui l’avevano chiesta.
- Optus, Australia, 2022: i dati di circa 10 milioni di clienti, con numeri di passaporto e patente. Il regolatore ha portato l’operatore in tribunale.
E in Italia le frodi creditizie non stanno calando: secondo l’Osservatorio CRIF, nel 2025 sono stati oltre 38.300 casi (+23,8%) per più di 165 milioni di euro, con il compra ora e paga dopo come segmento in crescita più rapida. Indovinate cosa serve per aprire un finanziamento a nome di un altro.
Come mi proteggo io (e come potete farlo voi)
Premessa onesta: non sto dicendo di non dare mai il documento. A volte serve davvero, come per il gancio traino. Sto dicendo di smettere di darlo in automatico. E quando serve, di darlo come dico io.
1. Prima domanda: serve davvero?
Chiedo sempre finalità e base giuridica. Se bastano i dati identificativi, do quelli. Se posso firmare digitalmente o identificarmi con SPID, CIE o PEC, propongo quello.
2. Mai per email: un canale che controllo io
Quando la copia è necessaria, non la allego. Mando un link a una cartella Google Drive del mio Workspace, condivisa solo con l’indirizzo specifico del destinatario, con una scadenza. Così:
- esiste una sola copia, a casa mia, e la conservazione la decido io;
- gli accessi sono mirati e revocabili;
- il log di audit mi dice chi ha visualizzato o scaricato e quante volte, anche se è un utente esterno (a patto di condividere con un indirizzo preciso e non “con chiunque abbia il link”);
- a pratica chiusa, cancello.
Il limite lo so bene: quello che il destinatario fa dopo il download non lo controllo. Ho messo la porta blindata a casa mia, ma quando il documento esce non so più dove va a dormire. Per questo c’è il punto 3.
3. Una copia diversa per ogni destinatario: la filigrana
Ogni copia che rilascio è unica: una filigrana ripetuta su tutto il documento dice “Copia per [destinatario], solo per [finalità], [data], [codice]”.
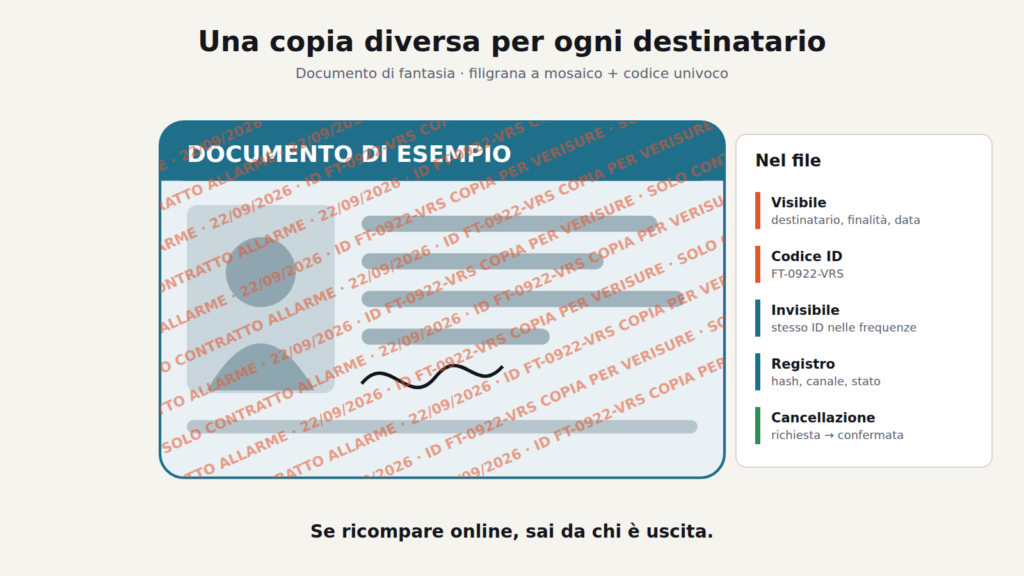
Serve a tre cose:
- Attribuzione: se un giorno il mio documento ricompare in un dump come quello degli hotel, so esattamente da chi è uscito. E con quella prova posso chiedere conto al titolare.
- Limitazione d’uso: una copia che dice “valida solo per il contratto X” è molto meno utile a un truffatore.
- Deterrenza: chi la riceve capisce che dall’altra parte c’è qualcuno attento. Di solito diventa più attento anche lui.
Paranoia? In Francia esiste FiligraneFacile, un servizio dello Stato, gratuito, nato proprio per filigranare i documenti prima di inviarli contro l’usurpazione d’identità. In Francia è un servizio pubblico. In Italia è la paranoia di Frankie.
E ogni invio lo registro: codice, destinatario, finalità, data, canale, impronta del file, stato della cancellazione. È la mia prova e il mio promemoria.
4. Informativa, DPO e cancellazione: i miei diritti, per iscritto
Insieme al link mando un messaggio. Cordiale, ma chiaro.
I tuoi diritti
- Art. 13 GDPR: l’informativa ti spetta prima di consegnare il documento (finalità, base giuridica, conservazione, destinatari).
- Art. 15: puoi chiedere chi ha la tua copia, dove si trova e fino a quando.
- Art. 17: esaurita la finalità, puoi pretendere la cancellazione e la conferma scritta.
- Art. 12.3: devono risponderti entro un mese.
- Art. 77: se non lo fanno, reclamo al Garante.
Le loro responsabilità
- Art. 82: risarcimento del danno, anche non patrimoniale. La Corte di Giustizia UE ha chiarito che non serve una soglia minima di gravità (C-300/21, 2023) e che anche solo il timore di un uso illecito dei dati dopo un data breach può essere un danno risarcibile (C-340/21, 2023).
- Art. 83: sanzioni fino a 20 milioni di euro o al 4% del fatturato mondiale per chi viola i principi di minimizzazione e conservazione.
- Artt. 33-34: in caso di violazione, notifica al Garante entro 72 ore e, se il rischio è elevato, comunicazione a te.
Ed ecco il modello che uso. Copiatelo pure.
Modello di richiesta (copialo pure)
Buongiorno,
prima di fornirvi copia del mio documento d’identità vi chiedo, ai sensi degli artt. 13 e 15 GDPR, di indicarmi:
- la finalità e la base giuridica per cui vi serve la copia e non bastano i dati identificativi, l’esibizione o la firma digitale;
- i tempi e i sistemi di conservazione (email, CRM, archivi, backup);
- chi vi avrà accesso, compresi i vostri fornitori;
- i contatti del vostro DPO o referente privacy.
In alternativa, sono disponibile a firmare digitalmente o a identificarmi tramite PEC, SPID o CIE.
Se la copia è davvero necessaria, ve la renderò disponibile tramite un link ad accesso tracciato e temporaneo, e non per email. Il documento riporterà una filigrana che lo associa esclusivamente a questa pratica e a voi come destinatari.
Esaurita la finalità, vi chiedo di cancellarlo da ogni vostro sistema e di confermarmelo per iscritto (art. 17 GDPR). Vi ricordo che in caso di perdita o diffusione della copia la responsabilità sarà vostra (artt. 32-34 e 82 GDPR).
Grazie e buon lavoro.
La “minaccia” sta tutta nell’ultimo paragrafo e nella filigrana. Non alzo la voce. Faccio solo capire che, se succede qualcosa, so da chi andare.
Tra un anno sarà preistoria (ma non per tutti)
L’Europa sta andando esattamente in questa direzione. Il Portafoglio europeo di identità digitale (EUDI Wallet) deve essere disponibile in tutti gli Stati membri entro il 24 dicembre 2026, e entro il 24 dicembre 2027 banche, operatori telefonici, fornitori di luce e gas, trasporti e grandi piattaforme dovranno accettarlo. Con la divulgazione selettiva: condividi solo l’attributo che serve (“maggiorenne: sì”) senza consegnare nient’altro. In Italia IT-Wallet è già nell’app IO; per le aziende private siamo ancora in fase di sperimentazione.
Tra un anno la fotocopia della carta d’identità sarà ufficialmente preistoria. Il problema è che molte aziende ci vivono ancora.
Il prossimo passo: un tool gratuito
Filigranare a mano ogni documento e tenere un registro è una scocciatura, lo ammetto. Per questo sto pensando a un tool gratuito che faccia tutto in un colpo: filigrana visibile a mosaico, un codice invisibile nascosto nell’immagine (che sopravvive a compressioni e screenshot), registro degli invii e una funzione “verifica” per scoprire, da una copia ritrovata, a chi l’avevo data.
Con una regola non negoziabile: il documento non lascia mai il vostro computer. Tutto elaborato nel browser, nessun upload. Un tool per proteggere le carte d’identità che le carica su un server sarebbe una barzelletta.
Se vi interessa provarlo in anteprima, scrivetemi. Una prima versione è già pronta ↓
Aggiornamento del 24 settembre 2026
Detto, fatto: ho creato con Claude questo primo prototipo. Si chiama Sigillo. Carichi un’immagine o un PDF, ritagli solo il dettaglio che serve e lui aggiunge la filigrana a mosaico, un sigillo con codice unico e la marca invisibile. Tiene il registro degli invii e ha la funzione “verifica”. Tutto nel browser, senza server: il documento non lascia mai il vostro computer.
È un prototipo: provatelo qui con un documento di fantasia e ditemi cosa non va. Il codice è su GitHub.
Conclusioni: le chiavi di casa
Prima di premere “invia”, fatevi due domande. Sempre.
È davvero necessario? Nove volte su dieci, no.
C’è un’alternativa legalmente valida? Nove volte su dieci, sì: dati identificativi, firma digitale, PEC, SPID, CIE.
E se la copia serve davvero: niente email, un link che controllate voi, una filigrana che dice a chi l’avete data e perché, e una richiesta scritta di informativa e cancellazione.
Il documento d’identità è l’unica cosa che vi rappresenta legalmente. Trattatelo come le chiavi di casa: non se ne fa una copia per chiunque bussi. E di certo non la si lascia nella cassetta della posta.
Non è paranoia. È responsabilità: la loro. E da oggi sanno che voi lo sapete.
Stay tuned!
E a voi, chi ha chiesto l’ultima copia della carta d’identità? L’avete mandata? Raccontatemelo nei commenti o scrivetemi direttamente.
Fonti
- Garante Privacy, comunicato del 29 aprile 2026 su hotel e copie dei documenti degli ospiti
- Garante Privacy, Quando identificare e fotocopiare i documenti di riconoscimento (2005)
- Garante Privacy, Provvedimento del 27 maggio 2021 (Comune di Ailano)
- Diritto.it, Agenzia per il lavoro: copia del documento eccedente (Garante, 2013)
- Portale dell’Automobilista, Istruzioni collaudo gancio traino
- Art. 65 CAD, testo su Brocardi
- Art. 74 DPR 445/2000, testo
- Verisure, Informativa privacy contratto clienti (2022)
- Google, Come funziona la conservazione in Vault
- Microsoft, Recoverable Items e mailbox in hold
- Google Workspace, Eventi di log di Drive
- AgID, Documenti d’identità sottratti alle strutture alberghiere
- TechCrunch, Discord data breach (ottobre 2025)
- TechCrunch, Tea App breach (luglio 2025)
- Wikipedia, 2022 Optus data breach
- Teleborsa, Osservatorio CRIF sulle frodi creditizie
- FiligraneFacile, servizio del governo francese
- Intesa, IT-Wallet per le aziende: scadenze 2026-2027


