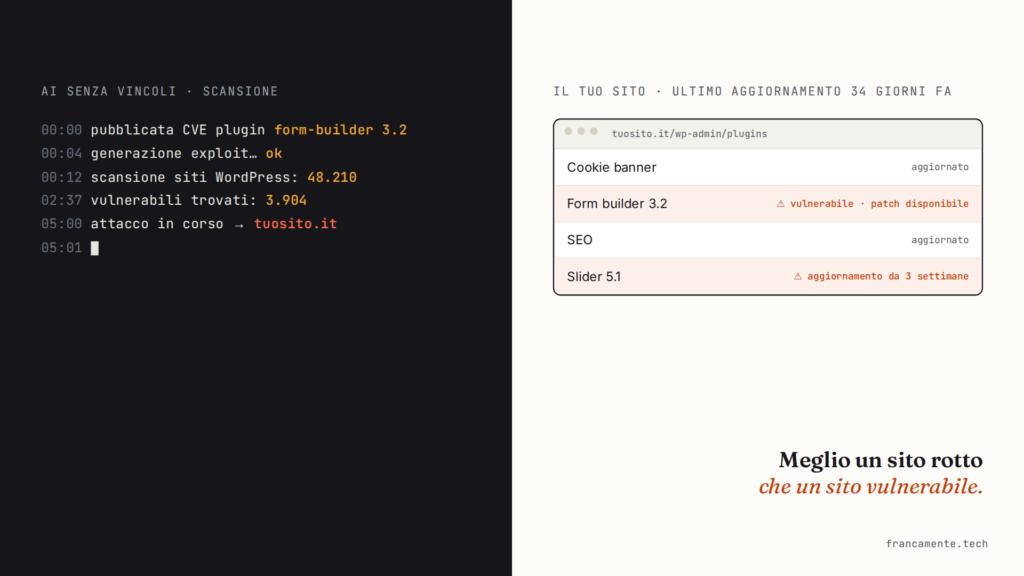
L’intelligenza artificiale ha reso facilissimo fare cose che fino a ieri richiedevano competenze rare. Scrivere un testo, tradurre un contratto, analizzare un bilancio. E anche trovare i punti deboli di un sito web e sfruttarli.
I grandi fornitori americani mettono dei vincoli: chiedi a un assistente commerciale come attaccare un sito e, in teoria, si rifiuta. Ma accanto a loro esistono tantissimi modelli senza vincoli: scaricabili gratis, installabili su un computer qualsiasi, oppure venduti nei forum criminali con nomi come WormGPT. Strumenti che non si fanno domande.
Il risultato lo vedo ogni settimana: gli attacchi ai siti WordPress sono sempre più frequenti, e le nuove vulnerabilità escono un giorno sì e l’altro pure. Se hai un sito, questo articolo è per te. E non per convincerti a cambiare piattaforma: per aiutarti a scegliere l’approccio giusto per il sito che hai.
In due righe
- Su WordPress escono più di 30 nuove vulnerabilità al giorno, e il primo attacco arriva in media dopo 5 ore. Aggiornare una volta al mese non basta più.
- Un sito non aggiornato è un rischio reputazionale, legale ed economico: il Garante ha già sanzionato con 900.000 € chi non aveva applicato le patch.
- La soluzione dipende dal sito: se lo usi ogni giorno, investi nella manutenzione; se è una vetrina, valuta un sito statico; se sai usare l’AI, può diventare il tuo CMS.
Il problema: attaccare è diventato facile
A giugno 2026 un gruppo di ricercatori dell’Università di Toronto ha costruito, in laboratorio, un “worm” guidato da un modello di intelligenza artificiale gratuito e scaricabile, abbastanza piccolo da girare su una sola scheda grafica. Da solo cercava vulnerabilità note, scriveva gli attacchi e si spostava da una macchina all’altra: ha compromesso il 73,8% dei computer della rete di prova.
La frase che mi ha colpito è dei ricercatori stessi:
“Attackers can now cheaply operationalize known vulnerabilities at scale.”
“Gli attaccanti possono ora sfruttare vulnerabilità note su larga scala, e a basso costo.”
Il punto è quel “note”. Non servono falle segrete o geni dell’informatica: basta trovare i siti che non hanno installato un aggiornamento già disponibile. E l’AI lo fa instancabilmente, giorno e notte.
I numeri di WordPress: 5 ore
Il report annuale di Patchstack, una delle aziende di riferimento per la sicurezza WordPress, racconta il 2025 così:
- 11.334 nuove vulnerabilità in un anno, il 42% in più dell’anno prima: più di 30 al giorno;
- il 91% riguarda i plugin, solo 6 il cuore di WordPress;
- tra la pubblicazione di una vulnerabilità e il primo attacco passano in media 5 ore;
- il 46% delle vulnerabilità non aveva ancora una correzione quando è stata resa pubblica;
- le difese standard degli hosting bloccano solo una piccola parte di questi attacchi.
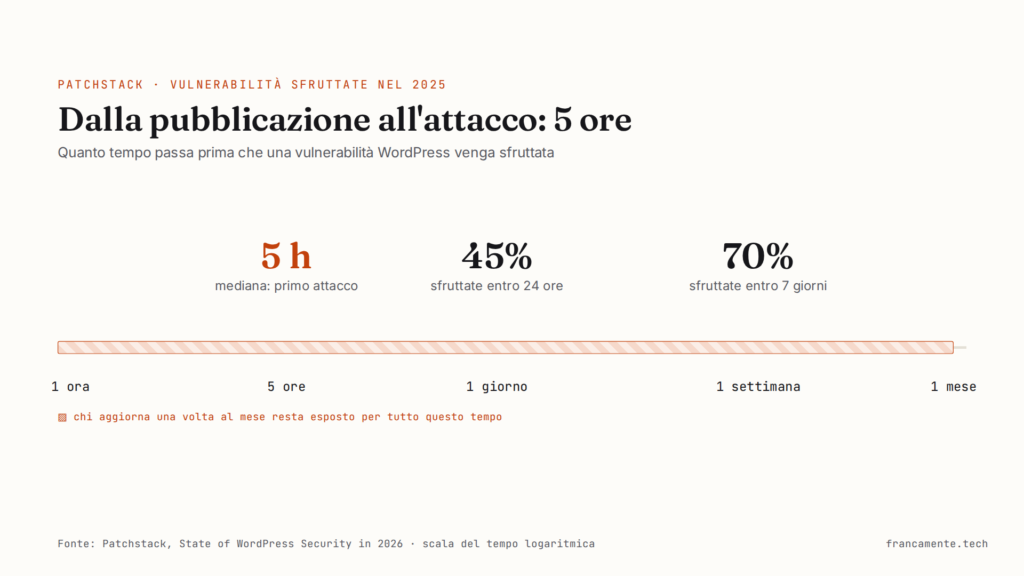
Traduzione per chi ha un sito: se aggiorni una volta al mese, il tuo sito resta esposto per settimane a falle che i criminali conoscono e sfruttano da ore. Non è più una cosa da fare una o due volte al mese. Va fatto un giorno sì e uno no.
Cosa rischi davvero
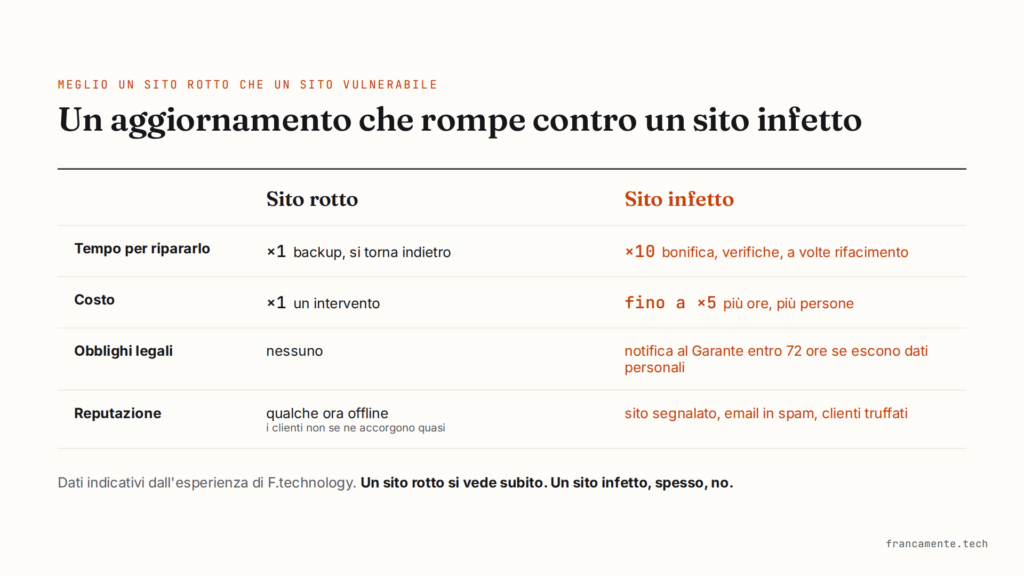
Rischio reputazionale. Un sito bucato può mostrare pubblicità indesiderate, reindirizzare i tuoi clienti verso siti truffa, essere segnalato da Google come pericoloso. La posta della tua azienda può finire nelle liste nere dello spam.
Rischio legale. Se dal sito escono dati personali (contatti, ordini, account) è un data breach: hai 72 ore per notificarlo al Garante e, nei casi più gravi, devi avvisare le persone coinvolte. E non aggiornare il software è considerato una misura di sicurezza inadeguata. Nel 2024 il Garante ha sanzionato Postel con 900.000 euro dopo un attacco ransomware: le patch per la vulnerabilità sfruttata erano disponibili da quasi un anno e non erano state installate. È un’azienda grande, ma il principio vale per tutti.
Rischio di frode. Un sito compromesso può essere usato per fare cose illegali: ospitare pagine di phishing, inviare spam, rubare i dati dei tuoi utenti o i tuoi, creare truffe a tuo nome.
Meglio un sito rotto che un sito vulnerabile
È la frase che ripeto più spesso ai miei clienti. E so che spaventa, perché nessuno vuole un sito che non funziona.
Ma facciamo i conti. Un aggiornamento che rompe qualcosa si ripara in poco tempo: si torna indietro al backup, si sistema il plugin, si riparte. Un sito infetto è un’altra storia: in base alla nostra esperienza richiede circa dieci volte il tempo e può costare fino a cinque volte un normale intervento di aggiornamento. E in più si porta dietro obblighi legali.
Con F.technology seguiamo da dieci anni centinaia di siti WordPress con il servizio WP-HELP. Sui siti con il contratto non abbiamo mai avuto un incidente di sicurezza. Li abbiamo visti, purtroppo, sui siti di chi non aveva né un contratto né l’abitudine di aggiornare.
Ma allora WordPress non è sicuro?
No, WordPress è sicuro. Come scriviamo sul sito di F.technology, quando un sito WordPress viene bucato la colpa è quasi sempre di pratiche errate: plugin abbandonati, aggiornamenti saltati, password deboli.
Anzi, nell’epoca dell’AI WordPress è più sicuro di un sito costruito su misura. WordPress ha un team di sicurezza dedicato, decine di aziende che cercano falle ogni giorno e un sistema di aggiornamenti che le chiude. Un sistema custom, invece, oggi può essere analizzato dall’AI come qualsiasi altro, ma nessuno ti avviserà dei suoi buchi e non esiste nessun meccanismo automatico che li ripari.
Il problema non è WordPress. Il problema è il sito lasciato da solo.
Tre siti, tre approcci
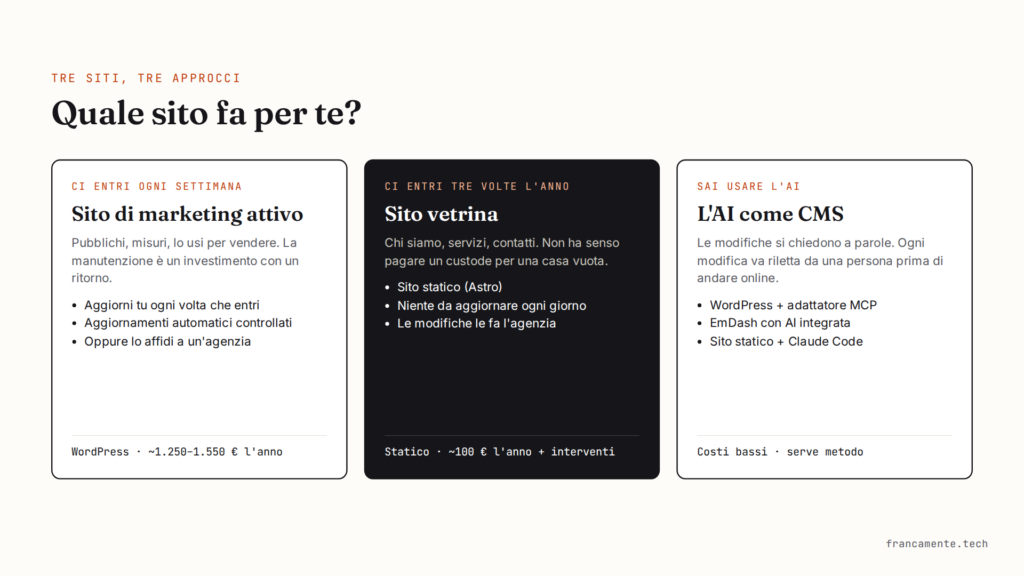
Non esiste una soluzione unica. Esiste la soluzione giusta per l’uso che fai del tuo sito.
1. Il sito che usi davvero: la manutenzione è un investimento
Se il sito è uno strumento di marketing attivo, se ci entri più volte a settimana, pubblichi, controlli i risultati, allora la manutenzione non è una spesa: è il costo di uno strumento che lavora per te. E ha un ritorno.
Hai tre modi per gestirla:
- Da solo, ma ogni volta che entri. Ogni volta che apri il pannello, installi gli aggiornamenti proposti e controlli che il sito funzioni. Se qualcosa si rompe, un buon hosting come Kinsta ti permette di tornare in pochi clic alla versione precedente. Poi chiami un professionista che faccia l’aggiornamento a mano e risolva il problema.
- Con gli aggiornamenti automatici, ma controllati. WordPress può aggiornare i plugin da solo, quando sono gratuiti o con licenza attiva. Il rischio è che un aggiornamento rompa il sito e nessuno se ne accorga. Per questo ai nostri clienti consigliamo Kinsta Automatic Updates: ogni giorno, o nei giorni che scegli, fa un backup, aggiorna plugin e temi, confronta le pagine prima e dopo e, se qualcosa è cambiato, torna indietro da solo e ti avvisa. Con noi costa 5 € al mese in più sull’hosting. Se il tuo sito non è su Kinsta, BlogVault offre aggiornamenti automatici simili su qualsiasi hosting. Costa di più, tra circa 50 e 150 $ l’anno per sito, perché include altri servizi molto utili: backup fino a due volte al giorno conservati per 90 giorni, una copia di prova del sito per testare gli aggiornamenti, il monitoraggio. Servizi che noi includiamo in WP-HELP, insieme al registro degli accessi e delle modifiche.
- Affidandolo a un’agenzia. Con WP-HELP ci occupiamo noi di aggiornamenti, backup, monitoraggio continuo e interventi immediati quando esce una nuova vulnerabilità. I pacchetti partono da 60 € al mese per un sito vetrina e 80 € per un e-commerce.
Lo so: per chi ha speso qualche migliaio di euro per realizzare il sito, pensare a 900-1.200 € l’anno di manutenzione più 350 € di hosting è difficile. Ma questa non è una situazione che si possa risolvere diversamente: o te ne occupi tu, o te ne occupa qualcun altro. Lasciarlo lì non è più un’opzione.
2. Il sito vetrina: smetti di aggiornarlo, fallo statico
Se il tuo sito è una vetrina, chi siamo, servizi, contatti, e ci entri tre volte l’anno, mantenere WordPress è come pagare un custode per una casa vuota.
La soluzione è un sito statico: pagine già pronte, senza database e senza pannello esposto su internet. Non c’è niente da aggiornare ogni giorno e quasi niente da attaccare. Noi lo realizziamo con Astro, lo stesso framework usato da marchi come IKEA, Porsche e Unilever, e lo ospitiamo su Sevalla, la piattaforma di Kinsta che distribuisce i siti statici da centinaia di punti nel mondo.
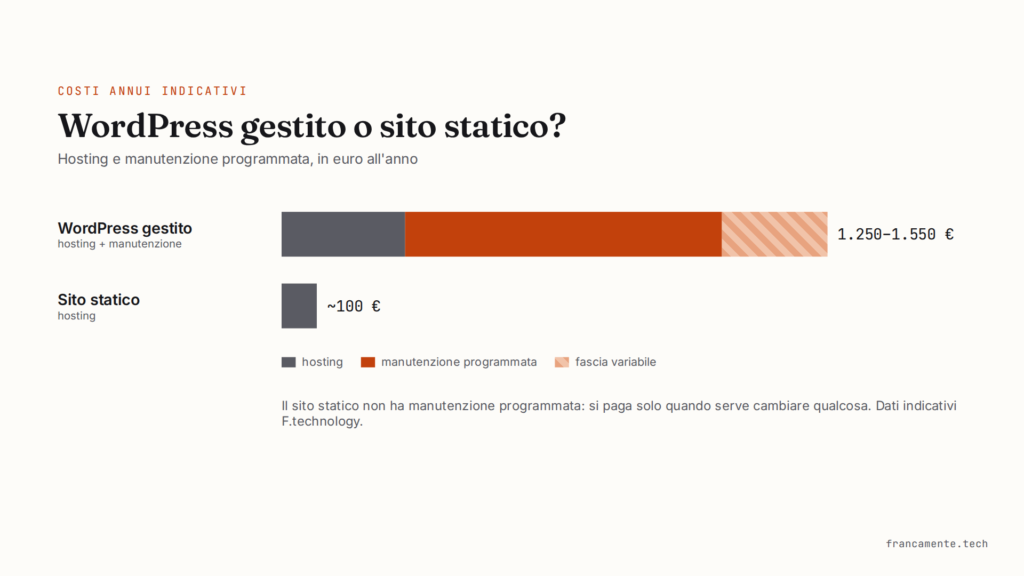
| WordPress gestito | Sito statico | |
|---|---|---|
| Hosting | ~350 € l’anno | ~100 € l’anno |
| Manutenzione programmata | 900-1.200 € l’anno | 0 € |
| Velocità | buona | ottima |
| Sicurezza | va presidiata ogni giorno | molto alta per natura |
| Modifiche | in autonomia, dal pannello | più difficili, spesso tramite agenzia |
| E-commerce, contenuti dinamici, intranet | sì | no |
Il prezzo da pagare è la flessibilità: se non sei un tecnico, per cambiare un testo devi chiedere a qualcuno, quindi è meno immediato. In cambio risparmi tantissimo e dormi tranquillo.
Esiste anche una via di mezzo: EmDash, il nuovo CMS open source presentato da Cloudflare, costruito su Astro. Ha un pannello per gestire i contenuti come WordPress, ma i plugin girano isolati tra loro: un plugin vulnerabile non può compromettere tutto il sito. È giovane, ma da tenere d’occhio.
3. Se sai usare l’AI: il CMS diventa una conversazione
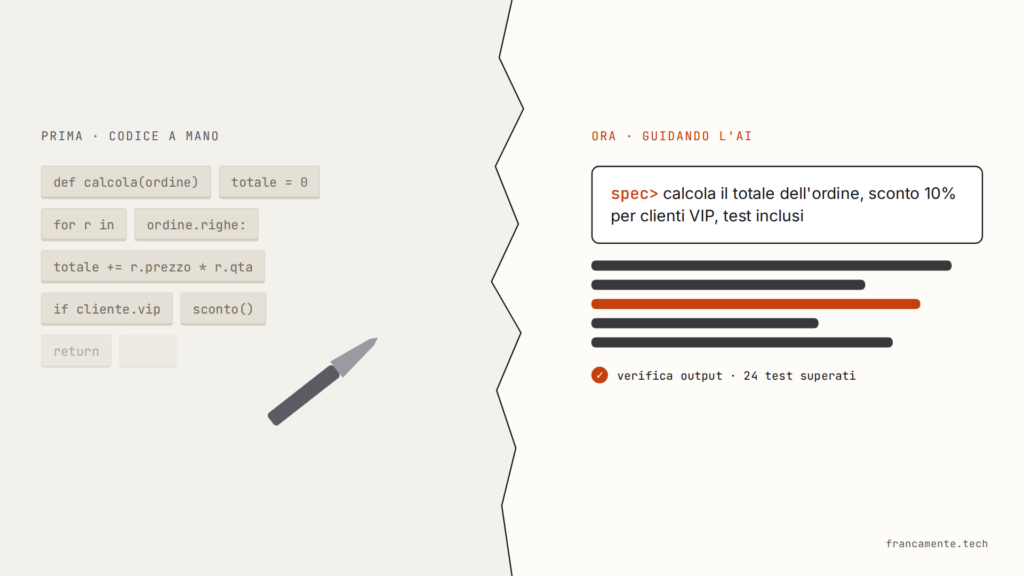
C’è una terza strada, che fino a un anno fa sembrava fantascienza: usare l’AI come CMS. Invece di entrare in un pannello, chiedi le modifiche a parole: “aggiungi questo servizio”, “aggiorna gli orari”, “scrivi la pagina dell’evento”.
Non è una teoria. È esattamente come gestisco questo blog: gli articoli che stai leggendo li scrivo con l’aiuto dell’AI e vengono pubblicati da lei, collegata al sito. Gli strumenti ci sono già:
- WordPress, dalla versione 6.9, ha un adattatore ufficiale che permette agli assistenti AI di lavorare sul sito;
- EmDash ha un collegamento AI integrato, con ruoli e permessi: puoi decidere che l’AI scriva bozze ma non pubblichi;
- un sito statico in Astro si modifica direttamente con assistenti come Claude Code, e ogni modifica può essere controllata prima di andare online.
Due avvertenze, però. L’AI sbaglia: ogni modifica va riletta da una persona prima di essere pubblicata. E l’AI collegata al sito va trattata come un utente con le chiavi di casa: permessi minimi, niente accessi che non servono. Come scrive un’analisi di Colabs: “un CMS non è sbagliato, solo che non sempre è necessario”.
La sola scelta sbagliata
Riassumo. Se hai un sito WordPress, oggi devi tenerlo aggiornato, e non una o due volte al mese: un giorno sì e uno no. Puoi farlo tu, puoi farlo fare a un sistema automatico controllato, puoi affidarlo a un’agenzia. Se il tuo sito è una vetrina, puoi smettere di aggiornarlo trasformandolo in un sito statico. Se sai usare l’AI, può diventare il modo più semplice per gestirlo.
Qualunque strada scegli va bene. L’unica scelta sbagliata è non sceglierne nessuna e lasciare il sito lì, ad aspettare che qualcuno lo trovi prima di te.
Meglio un sito rotto che un sito vulnerabile.
E il vostro sito, quando è stato aggiornato l’ultima volta? Raccontatemelo nei commenti.
Fonti
- Patchstack: State of WordPress Security in 2026
- The Register: il worm AI dell’Università di Toronto (giugno 2026)
- TechRepublic: le varianti di WormGPT basate su Grok e Mixtral (ricerca Cato Networks)
- Garante Privacy: sanzione a Postel (provvedimento del 4 luglio 2024)
- Garante Privacy: violazioni di dati personali (data breach)
- F.technology: WP-HELP e WordPress Security
- Kinsta: Automatic Updates e documentazione
- BlogVault: aggiornamenti automatici WordPress e prezzi
- Astro: showcase, Sevalla, EmDash
- WordPress Developer Blog: l’adattatore MCP
- Colabs: l’AI come CMS per siti statici


Commenti
Per commentare serve un account gratuito: ci vuole un minuto e aiuta a tenere lontano lo spam.
oppure con la tua email